
Chàng-Ngốc-Già mến chào các bạn,
Tuần vừa qua, người dùng Internet trên toàn thế giới bị một phen choáng váng với cặp lỗ hổng bảo mật nghiêm trọng trong lõi PHP (CVE-2026-109618 và CVE-2026-109619), khi nó cho phép tấn công thực thi mã từ xa (RCE) không cần xác thực. Ước tính khoảng 70% số website sử dụng ngôn ngữ lập trình phía máy chủ (server-side) đang được vận hành bằng PHP.
Thông tin bên lề là lỗ hổng được phát hiện trước đó (8/2026) bởi team Calif (chỗ Thái hacker) và Wiz. Đến 21/10/2026 thì PHP phát hành bản vá khẩn cấp cho các nhánh còn hỗ trợ: 8.2.35, 8.3.36, 8.4.27 và 8.5.12. Nhiều website (kể cả một số trang chính phủ) tạm thời offline để cập nhật (trong đó có Pháp).
Với sự trợ giúp của AI, việc các hacker tìm ra các lỗ hổng nghiêm trọng tăng nhanh như hàm mũ.
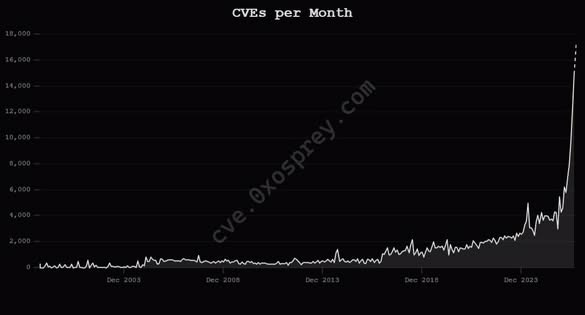
Việc tấn công các lỗ hổng bảo mật chuyển dần từ các thiết bị cá nhân, đến các servers. Điều này khiến mình nghĩ đến Paperclipalypse, một thí nghiệm tư duy nổi tiếng của triết gia Nick Bostrom: một siêu AI được giao mục tiêu rất đơn giản là “sản xuất kẹp giấy”. Nếu nó đủ mạnh, nó có thể tối ưu mục tiêu đó đến mức biến toàn bộ tài nguyên của Trái Đất, kể cả con người, thành nguyên liệu làm kẹp giấy.
Những người làm về bảo mật, AI, có lẽ hơn ai hết đã “cảm nhận“ được khả năng mà AGI hay siêu trí tuệ (SI) xảy ra, và rủi ro của Paperclipalypse thực sự. 499 nhà khoa học đã cùng ký 1 lá thư “An Open Letter on AI and Cybersecurity from the Scientific Community“, với những đề nghị như sau: